VOIP
Para quem já está ligado nas ameaças que projetos de voz sobre ip mal implementados pode trazer ao seu negócio segue um site que vale a visita.
Voip Security Alliance - http://www.voipsa.org/
Muitos papers e artigos. Eu destaco um guide feito por Defense Information Systems Agency.
VOICE OVER INTERNET PROTOCOL (VOIP)SECURITY TECHNICAL IMPLEMENTATION GUIDE
10 de novembro de 2005

VOIP
Para quem já está ligado nas ameaças que projetos de voz sobre ip mal implementados pode trazer ao seu negócio, segue um site que vale a visita.
Voip Security Alliance - http://www.voipsa.org/
Muitos papers e artigos. Eu destaco um guide feito por Defense Information Systems Agency.
VOICE OVER INTERNET PROTOCOL (VOIP)SECURITY TECHNICAL IMPLEMENTATION GUIDE
Voip Security Alliance - http://www.voipsa.org/
Muitos papers e artigos. Eu destaco um guide feito por Defense Information Systems Agency.
VOICE OVER INTERNET PROTOCOL (VOIP)SECURITY TECHNICAL IMPLEMENTATION GUIDE
9 de novembro de 2005
Fraude
Essa semana tivemos algumas notícias apresentadas atualmente na mídia que valem um post, apesar de eu não gostar nada do tema e achar que a mídia quase sempre é sensacionalista.
A mídia está inflando o ego dos "hacker" como ela mesmo gosta de chama-los, quando na verdade os ataques quase na sua totalidade são ocasionados devido a inocência e confiança dos usuários. Como disse Rafael Hashimoto na CISSP-BR essa semana, "Hackers de verdade faz tempo que eu não os vejo". O que temos hoje causando panico a usuários lesados em golpes na internet são chamados erroneamente de "programadores" como eu ouvi em uma matéria recentemente na televisão.
Quando eu digo que o usuário é o responsável pelo roubo de suas senhas eu vou explicar o porque. A pessoa mal intencionada envia e-mail, scrap no orkut (novidade), arquivos via MSN, ICQ e os usuários sem informação e mal educado como diria os mais enérgicos acabam instalando um arquivo em sua maquina que possibilita que a pessoa mal intencionada receba suas senhas sem esforço algum, tudo porque você foi desatento ou curioso.
Mais que programas são esses que os mal intencionados enviam para os usuários? Keyloggers, são essas ferramentas, basicamente ele captura tudo que você digita e envia para o mal feitor, lá estão suas senhas, conta corrente, usuário e tudo que você digita na maquina. Não esses programas não são desenvolvidos pelos mal feitores, eles existem a rolo pela internet. Segue exemplo, diga-se de passagem esse é um bem profissional, mais existem vários outros.

Nesse exemplo o keylogger capturou a palavra testes que eu digitei no notepad.
Portanto não sai clicando em tudo que você vê pela internet, evite qualquer coisa que você desconheça a origem, uma dica bem básica e que pode ser usada apesar dos teclados virtuais já serem vitímas de fraude é usar o teclado que o windows XP possui, nele você clica nas teclas do teclado ao invés de teclar.

Portanto de hacker não tem nada esses malfeitores, estelionátários, meliantes, mal fazejos ou qualquer outro nome que se refere as pessoas de má fé pode ser usado, menos o termo hacker, que infelizmente é mal interpretado e por isso muitos profissionais de segurança tem evitado mencionar.
A mídia está inflando o ego dos "hacker" como ela mesmo gosta de chama-los, quando na verdade os ataques quase na sua totalidade são ocasionados devido a inocência e confiança dos usuários. Como disse Rafael Hashimoto na CISSP-BR essa semana, "Hackers de verdade faz tempo que eu não os vejo". O que temos hoje causando panico a usuários lesados em golpes na internet são chamados erroneamente de "programadores" como eu ouvi em uma matéria recentemente na televisão.
Quando eu digo que o usuário é o responsável pelo roubo de suas senhas eu vou explicar o porque. A pessoa mal intencionada envia e-mail, scrap no orkut (novidade), arquivos via MSN, ICQ e os usuários sem informação e mal educado como diria os mais enérgicos acabam instalando um arquivo em sua maquina que possibilita que a pessoa mal intencionada receba suas senhas sem esforço algum, tudo porque você foi desatento ou curioso.
Mais que programas são esses que os mal intencionados enviam para os usuários? Keyloggers, são essas ferramentas, basicamente ele captura tudo que você digita e envia para o mal feitor, lá estão suas senhas, conta corrente, usuário e tudo que você digita na maquina. Não esses programas não são desenvolvidos pelos mal feitores, eles existem a rolo pela internet. Segue exemplo, diga-se de passagem esse é um bem profissional, mais existem vários outros.

Nesse exemplo o keylogger capturou a palavra testes que eu digitei no notepad.
Portanto não sai clicando em tudo que você vê pela internet, evite qualquer coisa que você desconheça a origem, uma dica bem básica e que pode ser usada apesar dos teclados virtuais já serem vitímas de fraude é usar o teclado que o windows XP possui, nele você clica nas teclas do teclado ao invés de teclar.
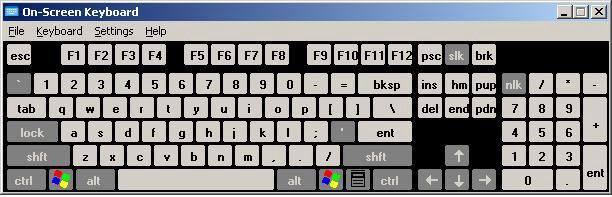
Portanto de hacker não tem nada esses malfeitores, estelionátários, meliantes, mal fazejos ou qualquer outro nome que se refere as pessoas de má fé pode ser usado, menos o termo hacker, que infelizmente é mal interpretado e por isso muitos profissionais de segurança tem evitado mencionar.
Fraude
Essa semana tivemos algumas notícias apresentadas atualmente na mídia que valem um post, apesar de eu não gostar nada do tema e achar que a mídia quase sempre é sensacionalista.
A mídia está inflando o ego dos "hacker" como ela mesmo gosta de chama-los, quando na verdade os ataques quase na sua totalidade são ocasionados devido a inocência e confiança dos usuários. Como disse Rafael Hashimoto na CISSP-BR essa semana, "Hackers de verdade faz tempo que eu não os vejo". O que temos hoje causando panico a usuários lesados em golpes na internet são chamados erroneamente de "programadores" como eu ouvi em uma matéria recentemente na televisão.
Quando eu digo que o usuário é o responsável pelo roubo de suas senhas eu vou explicar o porque. A pessoa mal intencionada envia e-mail, scrap no orkut (novidade), arquivos via MSN, ICQ e os usuários sem informação e mal educado como diria os mais enérgicos acabam instalando um arquivo em sua maquina que possibilita que a pessoa mal intencionada receba suas senhas sem esforço algum, tudo porque você foi desatento ou curioso.
Que programas são esses que os mal intencionados enviam para os usuários? Keyloggers, são essas ferramentas, basicamente ele captura tudo que você digita e envia para o mal feitor, lá estão suas senhas, conta corrente, usuário e tudo que você digita na maquina. Não esses programas não são desenvolvidos pelos mal feitores, eles existem a rolo pela internet. Segue exemplo, diga-se de passagem esse é um bem profissional, mas existem vários outros.

Nesse exemplo o keylogger capturou a palavra testes que eu digitei no notepad.
Portanto não sai clicando em tudo que você vê pela internet, evite qualquer coisa que você desconheça a origem, uma dica bem básica e que pode ser usada apesar dos teclados virtuais já serem vitímas de fraude é usar o teclado que o windows XP possui, nele você clica nas teclas do teclado ao invés de teclar.

Portanto de hacker não tem nada esses malfeitores, estelionátários, meliantes, mal fazejos ou qualquer outro nome que se refere as pessoas de má fé, pode ser usado qualquer termo, menos o termo hacker, que infelizmente é mal interpretado e por isso muitos profissionais de segurança tem evitado mencionar.
3 de novembro de 2005
Security Tools
Frequentemente vejo post em listas de discussão procurando por ferramentas de análise de vulnerabilidades, temos inúmeras ferramentas como as da ISS, nessus, GFI, etc...
Mais o que muitos profissionais não sabem é que a própria microsoft disponibiliza ferramentas freeware que podem ser usadas para "arrumar" sua casa. Separei algumas.
Microsoft Baseline Security Analyzer 2.0
http://www.microsoft.com/technet/security/tools/mbsa2/default.mspx
O MBSA dá uma geral nos hosts da sua rede procurando por patchs que não foram instalados, usuários com perfil de administrador, configurações do IIS e SQL Server.
---------------------------------------------------------------
Exchange Server Best Practices Analyzer
http://www.microsoft.com/technet/prodtechnol/exchange/downloads/2003/analyzers/default.mspx
Ferramenta excelente, procura por brechas na configuração do exchange.
---------------------------------------------------------------
Best Practices Analyzer Tool for Microsoft SQL Server 2000 1.0
http://www.microsoft.com/downloads/details.aspx?familyid=B352EB1F-D3CA-44EE-893E-9E07339C1F22&displaylang=en
Procura por brechas na configuração do SQL Server
---------------------------------------------------------------
Microsoft Security Risk Self-Assessment
https://www.securityguidance.com/v1/
Ferramenta que faz uma análise de riscos de TI.
Essas são algumas ferramentas que podem ser encontradas no site da microsodt, os sites dos fabricantes sempre "escondem" informações interessantes.
Security Tools
Frequentemente vejo post em listas de discussão procurando por ferramentas de análise de vulnerabilidades, temos inúmeras ferramentas como as da ISS, nessus, GFI, etc...
O que muitos profissionais não sabem é que a própria microsoft disponibiliza ferramentas freeware que podem ser usadas para "arrumar" sua casa. Separei algumas.
Microsoft Baseline Security Analyzer 2.0
http://www.microsoft.com/technet/security/tools/mbsa2/default.mspx
O MBSA dá uma geral nos hosts da sua rede procurando por patchs que não foram instalados, usuários com perfil de administrador, configurações do IIS e SQL Server.
---------------------------------------------------------------
Exchange Server Best Practices Analyzer
http://www.microsoft.com/technet/prodtechnol/exchange/downloads/2003/analyzers/default.mspx
Ferramenta excelente, procura por brechas na configuração do exchange.
---------------------------------------------------------------
Best Practices Analyzer Tool for Microsoft SQL Server 2000 1.0
http://www.microsoft.com/downloads/details.aspx?familyid=B352EB1F-D3CA-44EE-893E-9E07339C1F22&displaylang=en
Procura por brechas na configuração do SQL Server
---------------------------------------------------------------
Microsoft Security Risk Self-Assessment
https://www.securityguidance.com/v1/
Ferramenta que faz uma análise de riscos de TI.
Essas são algumas ferramentas que podem ser encontradas no site da microsoft, os sites dos fabricantes sempre "escondem" informações interessantes.
28 de outubro de 2005
Biometria
Algum tempo atrás eu me meti a desenvolver um sistema de ponto com leitor biométrico, criar o sistema de ponto não era o problema.
O problema foi integrar o leitor biométrico ao sistema, comprei o leitor e nele veio um software básico, quando instalado ele substituía a GINA do windows por uma tela por autenticação biométrica. Funcionava muito bem.
Mais era somente isso que ele fazia, não tinha nenhum componente que permitia que eu integrasse ele ao meu sistema, pesquisei durante um bom tempo e encontrei uma empresa que vendia o SDK para o desenvolvimento usando o leitor que eu tinha, pensei, problema resolvido, até estaria se a empresa não cobrasse a bagatela de R$ 3.500,00 pelo SDK, óbvio que desisti.
Onde eu quero chegar com essa ladainha toda? É que uma empresa disponibiliza hoje um sistema prontinho, com sdk e exemplos para linguagens vb, .net, java, delphi, etc. E o melhor totalmente grátis.
A empresa GRIAULE está disponibilizando gratuitamente esse pacote, instalei o pacote para dar uma olhada e ele possibilita que desenvolva inúmeras coisas, possui documentação vasta e funciona com a maioria dos leitores vendidos por aí.
Site da Empresa: http://www.griaule.com/br/product_grfinger.php
Site para download: http://free.griaule.com/br/
Biometria
Algum tempo atrás eu me meti a desenvolver um sistema de ponto com leitor biométrico, criar o sistema de ponto não era o problema.
O problema foi integrar o leitor biométrico ao sistema, comprei o leitor e nele veio um software básico, quando instalado ele substituía a GINA do windows por uma tela por autenticação biométrica. Funcionava muito bem.
Era somente isso que ele fazia, não tinha nenhum componente que permitia que eu integrasse ele ao meu sistema, pesquisei durante um bom tempo e encontrei uma empresa que vendia o SDK para o desenvolvimento usando o leitor que eu tinha, pensei, problema resolvido, até estaria se a empresa não cobrasse a bagatela de R$ 3.500,00 pelo SDK, óbvio que desisti.
Onde eu quero chegar com essa ladainha toda? É que uma empresa disponibiliza hoje um sistema prontinho, com sdk e exemplos para linguagens vb, .net, java, delphi, etc. E o melhor totalmente grátis.
A empresa GRIAULE está disponibilizando gratuitamente esse pacote, instalei o pacote para dar uma olhada e ele possibilita que desenvolva inúmeras coisas, possui documentação vasta e funciona com a maioria dos leitores vendidos por aí.
Site da Empresa: http://www.griaule.com/br/product_grfinger.php
Site para download: http://free.griaule.com/br/
18 de outubro de 2005
Malware
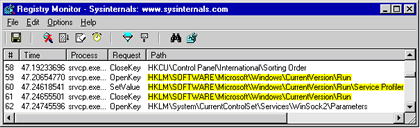
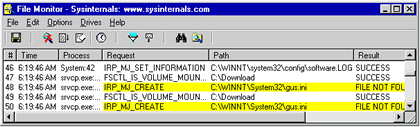
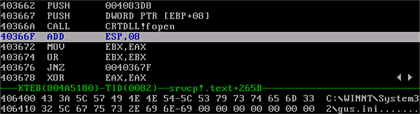
Um paper bem interessante descrevendo etapas, metodologias, ferramentas para montar um laboratório de análises de malware.
http://www.zeltser.com/reverse-malware-paper/

http://www.zeltser.com/reverse-malware-paper/
Malware
Um paper bem interessante descrevendo etapas, metodologias, ferramentas para montar um laboratório de análises de malware.
http://www.zeltser.com/reverse-malware-paper/
http://www.zeltser.com/reverse-malware-paper/
Palestra...
Estou disponibilizando um pdf com a palestra que eu fiz na Faculdade Impacta.
Ameaças Digitais - 01 de Outubro de 2005
Ameaças Digitais - 01 de Outubro de 2005
Palestra...
Estou disponibilizando um pdf com a palestra que eu fiz na Faculdade Impacta.
Ameaças Digitais - 01 de Outubro de 2005
Ameaças Digitais - 01 de Outubro de 2005
7 de outubro de 2005
Desenvolvimento
Quando falamos em desenvolvimento imaginamos aquela "confusão" generalizada, falar em processo para desenvolvedor é algo muito distante.
É possível desenvolver boas aplicações, com segurança, custo estimado, entregando o que o cliente realmente solicitou sem processos? O mercado já está aprendendo e está ciente que não é possivel fazer isso sem processos.
Mais porque os programadores ainda estão muito longe disso? Acredito que seja por conceitos errados que são divulgados a muito tempo. Desenvolver usando metodologia/processos é custoso e desnecessário, bom programador faz na raça.
Quem acredita que criar processos para desenvolvimento é caro e só se aplica em empresas grandes e com muitos recursos está um pouco enganado, para se conquistar o nível de maturidade 5 da CMM-I em pouquissimo tempo como estamos vendo ai no mercado é bem complicado e caro.
Mais usar metodologias conhecidas e criar processos é caro? Diria que não, hoje temos vasto material gratuito na internet. Um pouco de vontade você consegue iniciar o desenvolvimento aplicando metodologias e processos, isso leva tempo, precisa ir aferindo a efetividade dos processos implantados e adequando a sua necessidade, mais garanto que o custo é mais baixo do que perda de mercado por aplicações com custos e problemas acima do esperado.
A Softex têm um trabalho bem interessante a respeito de processos de software é o MPS.br baseado em normas ISO e no próprio CMM-I.
Para pequenas empresas e poucos desenvolvedores aconselho utilizar a XP (Extreme Programming) como metodologia, ao contrario do que muita gente pensa XP não é uma bagunça organizada ela simplesmente trás mais agilidade, documentação e principalmente clareza na comunicação entre equipe e cliente.
Desenvolvimento
Quando falamos em desenvolvimento imaginamos aquela "confusão" generalizada, falar em processo para desenvolvedor é algo muito distante.
É possível desenvolver boas aplicações, com segurança, custo estimado, entregando o que o cliente realmente solicitou sem processos? O mercado já está aprendendo e está ciente que não é possivel fazer isso sem processos.
Porque os programadores ainda estão muito longe disso? Acredito que seja por conceitos errados que são divulgados há muito tempo. Desenvolver usando metodologia/processos é custoso e desnecessário, bom programador faz na raça.
Quem acredita que criar processos para desenvolvimento é caro e só se aplica em empresas grandes e com muitos recursos está um pouco enganado, para se conquistar o nível de maturidade 5 da CMM-I em pouquissimo tempo como estamos vendo ai no mercado é bem complicado e caro.
Mas usar metodologias conhecidas e criar processos é caro? Diria que não, hoje temos vasto material gratuito na internet. Um pouco de vontade você consegue iniciar o desenvolvimento aplicando metodologias e processos, isso leva tempo, precisa ir aferindo a efetividade dos processos implantados e adequando a sua necessidade, mas garanto que o custo é mais baixo do que perda de mercado por aplicações com custos e problemas acima do esperado.
A Softex têm um trabalho bem interessante a respeito de processos de software é o MPS.br baseado em normas ISO e no próprio CMM-I.
Para pequenas empresas e poucos desenvolvedores aconselho utilizar a XP (Extreme Programming) como metodologia, ao contrario do que muita gente pensa XP não é uma bagunça organizada ela simplesmente trás mais agilidade, documentação e principalmente clareza na comunicação entre equipe e cliente.
4 de outubro de 2005
Criptografia...
O Anchises colocou um post sobre uma ferramenta encontrada no cccure.org muito interessante, vale replicar por aqui.
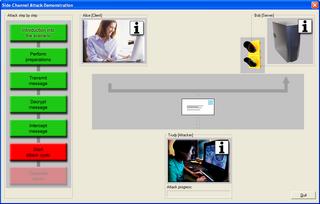
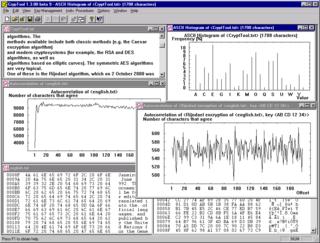
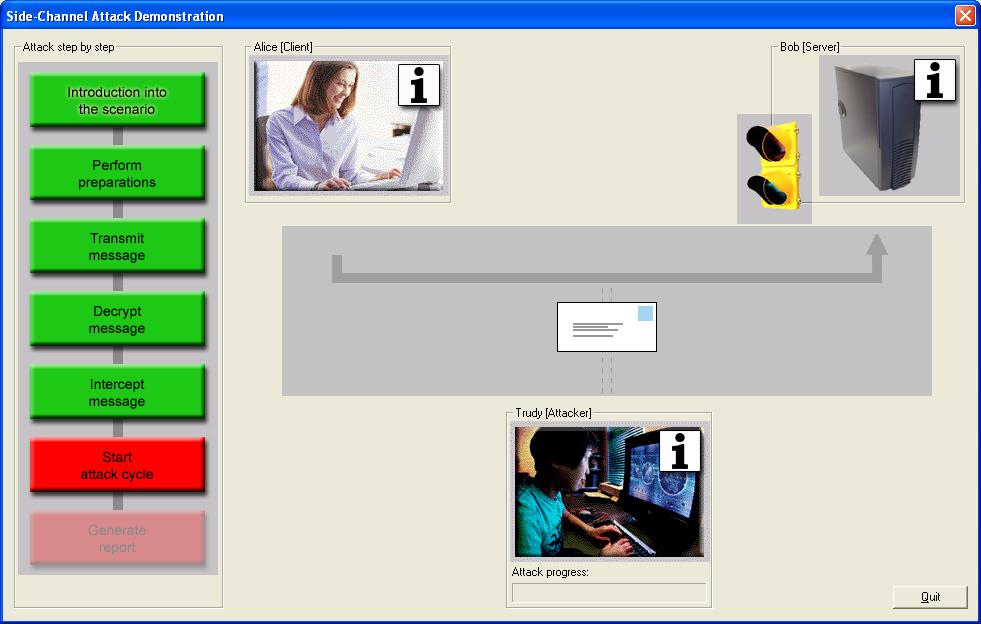
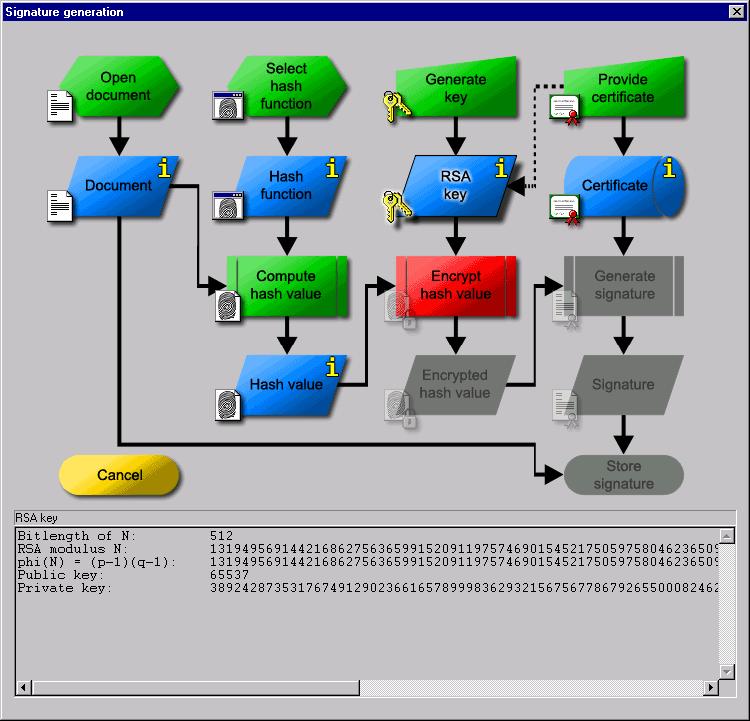
A ferramenta é a Cryptool é uma ferramenta para aprender criptografia/criptoanalise, ela é for windows e freeware.

A ferramenta é a Cryptool é uma ferramenta para aprender criptografia/criptoanalise, ela é for windows e freeware.

Criptografia...
O Anchises colocou um post sobre uma ferramenta encontrada no cccure.org muito interessante, vale replicar por aqui.
A ferramenta é a Cryptool é uma ferramenta para aprender criptografia/criptoanalise, ela é for windows e freeware.


A ferramenta é a Cryptool é uma ferramenta para aprender criptografia/criptoanalise, ela é for windows e freeware.


30 de setembro de 2005
Dados a "salvo"
Ontem iniciei uma discussão na CISSP-BR sobre a confidencialidade e integridade das mídias de backup.
Hoje é comum empresas entregarem suas mídias para empresas especializadas em armazenamento de mídias. Essas empresas possuem infra-estrutura adequada para armazenamento, mais meu questionamento vai um pouco mais longe e o Rafael Hashimoto descreveu bem isso na lista.
Ok, transferimos a responsabilidade de armazenar as mídias para uma empresa com expertise e infra-estrutura adequada para armazena-las, mas, e o processo como fica? Já tive oportunidade de visitar algumas empresas e nenhuma delas tinha nenhum processo definido sobre essa modalidade.
A empresa retira as mídias com equipamentos adequados, recepientes que protegem as mídias de calor excessivo, chuva, humidade, etc... Mas, e as informações? Sei que existem alternativas, um box lacrado, somente a empresa dona da informação abre, a empresa de estore só armazena em local apropriado ou criptografar o backup, mais não vejo isso com frequência, geralmente as empresas entregam seus dados a terceiros sem a preocupação devida, existem contratos firmados entre as partes, mais contrato garante um vazamento de informação? Valores financeiros cobrem esse tipo de impacto na imagem da empresa? Eu acredito que não.
Sem contar outros problemas, como é feito os testes dessas mídias, com qual periodicidade, se é que é feito, são analisados e restaurados os backups?
Se alguém têm uma experiência mais agradável do que a que eu tenho tido nas empresas poderia compartilhar com a gente.
Dados a "salvo"
Ontem iniciei uma discussão na CISSP-BR sobre a confidencialidade e integridade das mídias de backup.
Hoje é comum empresas entregarem suas mídias para empresas especializadas em armazenamento de mídias. Essas empresas possuem infra-estrutura adequada para armazenamento, mas meu questionamento vai um pouco mais longe e o Rafael Hashimoto descreveu bem isso na lista.
Ok, transferimos a responsabilidade de armazenar as mídias para uma empresa com expertise e infra-estrutura adequada para armazena-las, mas, e o processo como fica? Já tive oportunidade de visitar algumas empresas e nenhuma delas tinha nenhum processo definido sobre essa modalidade.
A empresa retira as mídias com equipamentos adequados, recepientes que protegem as mídias de calor excessivo, chuva, humidade, etc... Mas, e as informações? Sei que existem alternativas, um box lacrado, somente a empresa dona da informação abre, a empresa de estore só armazena em local apropriado ou criptografar o backup, mas não vejo isso com frequência. Geralmente as empresas entregam seus dados a terceiros sem a preocupação devida, existem contratos firmados entre as partes. Contrato garante um vazamento de informação? Valores financeiros cobrem esse tipo de impacto na imagem da empresa? Eu acredito que não.
Sem contar outros problemas, como é feito os testes dessas mídias, com qual periodicidade, se é que é feito, são analisados e restaurados os backups?
Se alguém têm uma experiência mais agradável do que a que eu tenho tido nas empresas poderia compartilhar com a gente.
23 de setembro de 2005
Hardening
Conversando com o Anchises e o Augusto ontém tocamos no assunto GINA (Graphical Indentification and Authentication DLL) a dll que é responsável pelas telas de logon do Windows.
Viajando um pouco eu pensei em fortalecer um pouco o sistema de autenticação do windows customizando a MsGina.dll, evitando ataques de keyloger e dificultando a quebra de senhas da SAM (Security Account Manager).
Como? substituindo as senhas digitadas pelo usuário por senhas mais fortes geradas por um algoritmo. Dessa forma o usuário continuaria criando as senhas fracas como nome, data de aniverssário sem enfraquecer o sistema de autenticação da maquina.
Ex.:
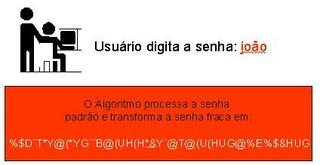
Portanto apesar de a senha memorizada e usada pelo usuário ser fraca a senha que vai estar na SAM vai ser sempre a senha forte gerada pelo algoritmo. Logicamente esse algoritmo deve ser implementado em todos os processos de criação, alteração de senha e autenticação.
Com essa implementação dificultariamos muito a quebra de senhas da SAM e eliminariamos o problema dos keyloger, o keyloger irá capturar a senha "joão" digitada pelo usuário, essa senha não é a senha gravada na SAM e só será validada quando digitada na GINA adaptada, portanto usuários externos que capturarem a senha não poderão fazer nada com ela.
Vou pensar melhor nessa solução e fazer um protótipo, breve colocarei algo aqui.
Viajando um pouco eu pensei em fortalecer um pouco o sistema de autenticação do windows customizando a MsGina.dll, evitando ataques de keyloger e dificultando a quebra de senhas da SAM (Security Account Manager).
Como? substituindo as senhas digitadas pelo usuário por senhas mais fortes geradas por um algoritmo. Dessa forma o usuário continuaria criando as senhas fracas como nome, data de aniverssário sem enfraquecer o sistema de autenticação da maquina.
Ex.:
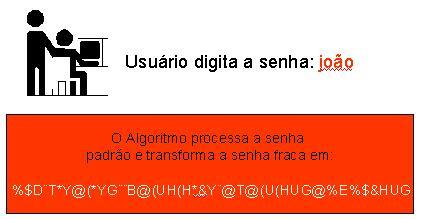
Portanto apesar de a senha memorizada e usada pelo usuário ser fraca a senha que vai estar na SAM vai ser sempre a senha forte gerada pelo algoritmo. Logicamente esse algoritmo deve ser implementado em todos os processos de criação, alteração de senha e autenticação.
Com essa implementação dificultariamos muito a quebra de senhas da SAM e eliminariamos o problema dos keyloger, o keyloger irá capturar a senha "joão" digitada pelo usuário, essa senha não é a senha gravada na SAM e só será validada quando digitada na GINA adaptada, portanto usuários externos que capturarem a senha não poderão fazer nada com ela.
Vou pensar melhor nessa solução e fazer um protótipo, breve colocarei algo aqui.
Hardening
Conversando com o Anchises e o Augusto ontém tocamos no assunto GINA (Graphical Indentification and Authentication DLL) a dll que é responsável pelas telas de logon do Windows.
Viajando um pouco eu pensei em fortalecer um pouco o sistema de autenticação do windows customizando a MsGina.dll, evitando ataques de keyloger e dificultando a quebra de senhas da SAM (Security Account Manager).
Como? substituindo as senhas digitadas pelo usuário por senhas mais fortes geradas por um algoritmo. Dessa forma o usuário continuaria criando as senhas fracas como nome, data de aniverssário sem enfraquecer o sistema de autenticação da maquina.
Ex.:

Portanto apesar de a senha memorizada e usada pelo usuário ser fraca a senha que vai estar na SAM vai ser sempre a senha forte gerada pelo algoritmo. Logicamente esse algoritmo deve ser implementado em todos os processos de criação, alteração de senha e autenticação.
Com essa implementação dificultariamos muito a quebra de senhas da SAM e eliminariamos o problema dos keyloger, o keyloger irá capturar a senha "joão" digitada pelo usuário, essa senha não é a senha gravada na SAM e só será validada quando digitada na GINA adaptada, portanto usuários externos que capturarem a senha não poderão fazer nada com ela.
Vou pensar melhor nessa solução e fazer um protótipo, breve colocarei algo aqui.
Assinar:
Postagens (Atom)